Subordinate CA 와 MITM (Main in the Middle) 에 대한 이야기
2012년 2월, 파이어폭스로 유명한 모질라 재단 (Mozilla Foundation) 은 각 CA기관에 이메일을 보내 트래픽 관리 등의 목적을 위해 하위 CA (Subordinate CA) 인증서를 MITM에 사용하는 것을 엄격히 금지 할 것을 당부했습니다. 만약 이렇게 발행된 하위 …
[Khan Academy] RSA 키교환을 이해하는 가장 쉬운 강의
일반적으로 공개키/비밀키를 이용한 키교환 방식으로 알려진 RSA의 상세한 암호화 원리를 쉽게 설명한 칸 아카데미 (Khan Academy) 의 강의 입니다. 상당히 좋은 강의라 공유 드려요~ 감사합니다~
[Khan Academy] 디피 헬만 키교환 (Diffie Hellman) 를 이해하는 가장 쉬운 강의
칸 아카데미 (Khan Academy) 는 아시다시피 무료로 강의를 제공하는 사이트 입니다. 비영리재단으로 기부를 받아 운영이 되고 있죠. 이 칸 아카데미에서 암호학에 대한 강의를 오픈한 적이 있는데, 이것을 어떤 휼륭하신 분이 한글 자막을 달아놓았습니다. 디피 헬만 (Diffie He …
RSA 인증서 (Certification) 와 전자서명 (Digital Sign)의 원리
암호화는 전통적으로 소중한 정보를 지키는 방법으로 이용되어 왔습니다. 현대 암호화시스템에서는 RSA알고리즘, 인증서, 인증서 체인 등 복잡다단하게 암호화 통신을 하고 있지만 이렇게 발전하게 된 것은 그리 오래되지 않습니다. 2차세계대전에서 독일군은 현대 암호화의 전신인 에니그마(enig …
SSL TLS에서 사용되는 암호화 스위트 (Cipher Suite) 란 무엇일까?
Cipher Suite는 TLS 핸드쉐이크를 통해 클라이언트/서버간 최종 협의되는데, 어떤 프로토콜을 사용할 지, 어떻게 암호화하여 통신할 지에 대한 여러 정보가 포함됩니다. SSLv3, TLSv1, TLSv1.1, TLSv1.2 와 같이 암호화 통신에 사용할 프로토콜. SSLv3는 취 …
PFS (Perfect Forward Secrecy) 란 무엇일까?
SSL/TLS와 암호에 대한 개념과 원리에서 빠지지 않는 항목이 있는데 바로 PFS(Perfect Foward Secrecy)입니다. SSL/TLS의 암호화 슈트(Cipher Suite)나 IPSEC VPN의 암호 알고리즘을 선택할 때 PFS는 항상 노출됩니다. 암호화된 암호문이 도감청 …
CRL, OCSP와 OCSP Stapling 의 개념과 설정
SSL/TLS에서는 암호화 통신의 기반이 되는 인증서 관리가 매우 중요합니다. CRL, OCSP, OCSP Stapling 의 원리와 관계를 알아보도록 하겠습니다. CRL은 인증서 폐기 목록입니다. HTTPS 접속 후 클라이언트는 인증서의 CRL주소에서 CRL List를 다운로드해 폐기 …
HSTS (HTTP Strict Transport Security) 개념과 설정
HTTPS 프로토콜을 공부하다보면 자주 만나게 되는 개념이 HSTS(HTTP Strict Transport Security)입니다. 일반적으로 HTTPS를 강제하게 될 때 서버측에서 302 Redirect를 이용하여 전환시켜 줄 수 있지만 이것이 취약점 포인트로 작용될 수 있습니다. H …
HPKP (HTTP Public Key Pinning) 개념과 설정
SSL/TLS로 이루어진 암호화 통신은 중간자 공격(Man in the Middle)에 취약합니다. 공격자 또는 보안장비가 암/복호화에 사용할 인증서를 임의로 교체하여 중간에서 데이터를 복호화 하는 것이죠. 클라이언트(유저)가 SSL/TLS 암호화 통신에 사용할 인증서를 최종서버의 인증 …
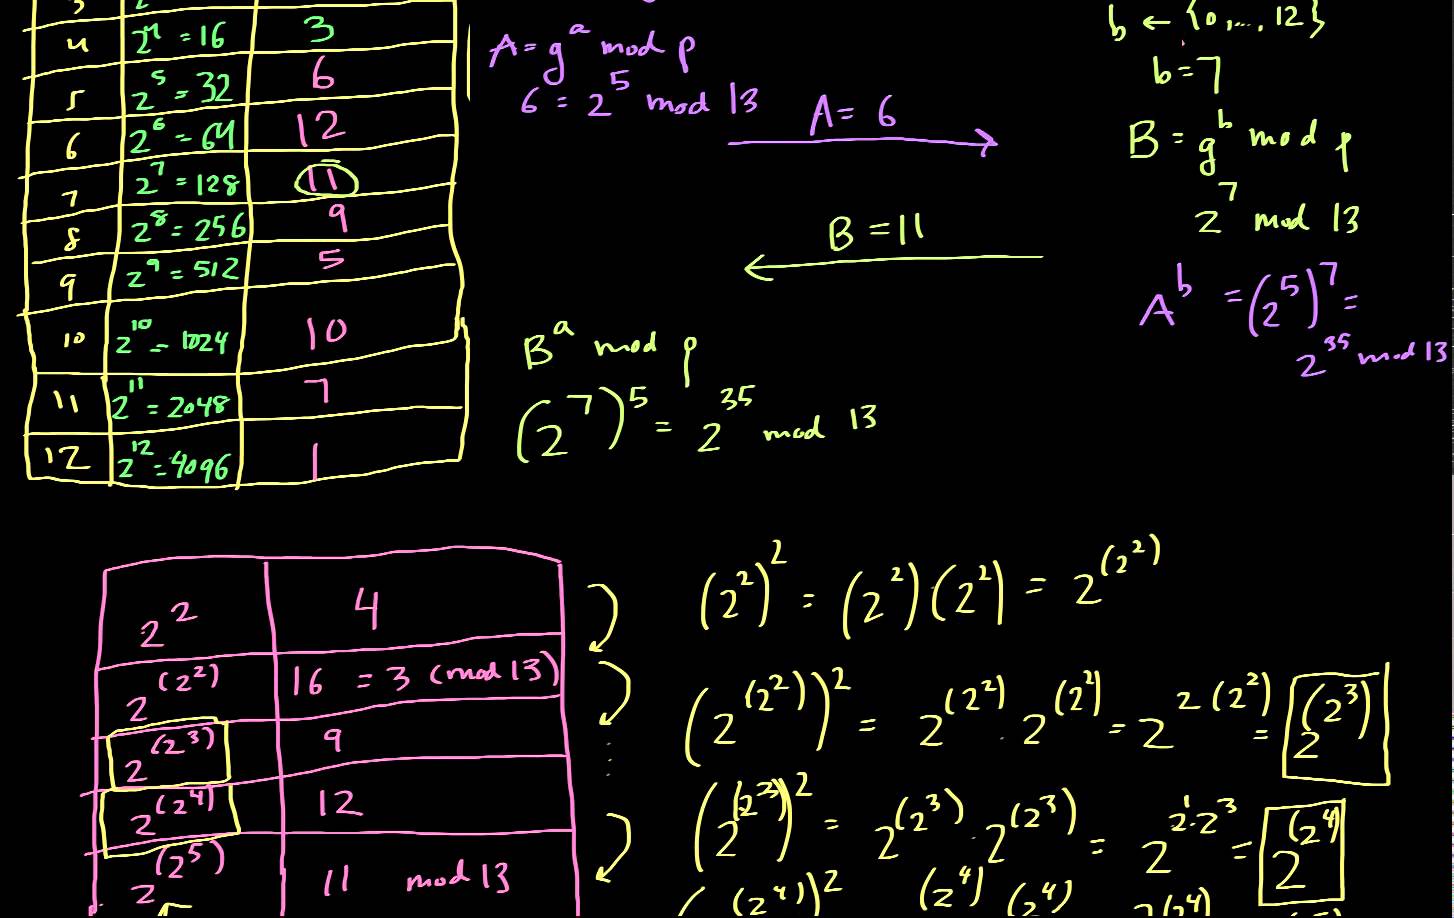
디피 헬만 키 (Diffie-Hellman Key) 를 2048 bit 로 바꿔야 하는 이유
Qualys SSL Labs를 통해 jroh.kr의 SSL상태를 점검하던 중, 디피-헬만 키교환 알고리즘에 경고가 있음을 발견하였다. 디피-헬만 키 교환이란 암호 키를 교환하는 방법이다. 중간자가 알아볼 수 없는 형태의 값만 공유하고 특정연산을 이용하여 최종적으로 비밀키를 공유할 수 있 …
DNS CAA레코드는 무엇일까?
jroh.kr 에 let's encrypt 로 SSL인증서를 적용하고 난 후, Qualy's SSL Labs 에서 인증서 적용상태를 체크해 보았습니다. 확인해 보니 Server Key and Certificate #1 Phase 에서 DNS CAA가 없다고 판명되었습니다. DNS CAA …
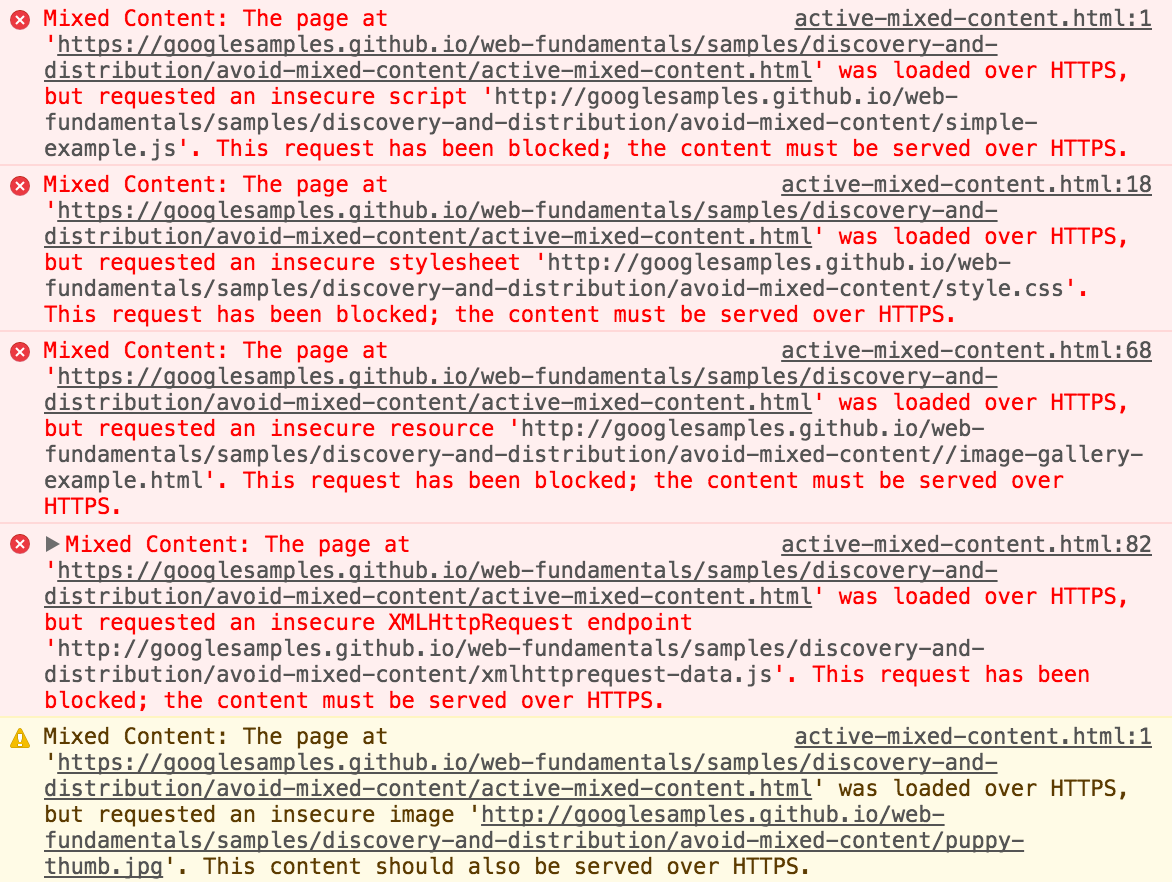
HTTP, HTTPs (SSL) 로 혼합컨텐츠 (Mixed Content) 가 되었을 때 HTTPs 동작상태 확인
워드프레스로 웹사이트를 운영하다가 HTTP에서 SSL로 전환할 때 빈번하게 발생 할 수 있는 문제가 HTTP와 HTTPs가 혼합된 페이지가 되어버리는 것입니다. SSL 기반 웹컨텐츠에서 중간에 HTTP 컨텐츠가 발생하면 브라우저는 HTTP 컨텐츠를 로딩하지 않습니다. 크롬의 경우 방패 …